Linux基础-系统安全
SSH生成密钥对并使用
-
生成密钥对
ssh-keygen 一路回车即可在/root/.ssh目录下生成一对密钥文件 -
将公钥传递给其他机器
ssh-copy-id root@[IP地址]此命令会将公钥传递给其他机器并完成注册生成一个authorized_keys认证配置文件 -
也可以把公钥文件复制到目标主机下的/root/.ssh/目录下再用cat和重定向命令覆盖authorized_keys认证配置文件

-
使用私钥链接服务器
当服务器的公钥设置完成后我们就可以在其他机器上用私钥来连接服务器
ssh -i [私钥文件路径] [email protected]- 也可使用
ssh-keygen命令生成密钥再用老密钥覆盖
-
为单独用户设置公私钥
- 在所要设置的用户家目录下的 .ssh 目录下设置,如果没有 .ssh 目录先创建一个 .ssh目录
- 设置 .ssh目录下的文件权限为600
sshpass
sshpass命令也可以在ssh登录主机时免输入密码
-
正常情况下ssh登录一台主机,会要求输入密码:
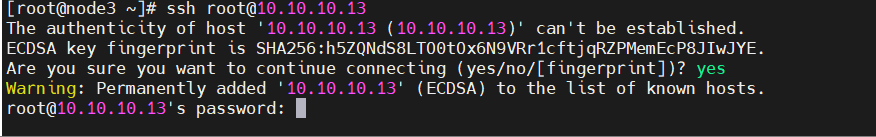
-
使用sshpass即可免去最后输入密码的步骤,在一些脚本中有奇用
sshpass -p 密码 ssh root@IP
SElinux
SELinux是一个linux内核下的安全模块,其主要作用就是最大限度地减小系统中服务进程可访问的资源
修改selinux运行模式
selinux有三种运行模式
| 名称 | 说明 |
|---|---|
| enforcing | 强制模式 |
| permissive | 宽容模式 |
| disabled | 关闭模式 |
使用 getenforce 查看selinux运行模式
-
selinux要修改运行模式有两种方式及修改配置文件和命令操作修改
-
修改配置文件
- selinux的配置文件路径为 /etc/selinux/config
-
命令行命令修改 (临时设置重启后失效)
setenforce 0设置为宽容模式setenforce 1设置为强制模式
-
防火墙(firewalld)
防火墙划分规则
-
根据所在的网络场所区分,预设保护规则集
规则集 说明 public(默认) 仅允许访问本机的,ssh、dhcp、ping 服务 trusted 允许任何访问 blok 拒绝所有访问,返回拒绝信息 drop 丢弃所有访问,不返回任何信息
防火墙操作
-
-
查看当前规则
firewall-cmd --get-default-zone
-
修改规则
-
firewall-cmd --set-default-zone=[规则集]-
例如:
firewall-cmd --set-default-zone=trusted将防火墙的规则集设置为 trusted 允许任何访问
-
-
-
-
-
列出规则集的协议配置
-
firewall-cmd --zone=[规则集] --list-all-
例如:
firewall-cmd --zone=public --list-all列出public规则集的所有协议
-
-
-
添加协议
-
firewall-cmd --zone=public --add-services=http --permanent为public规则集添加了一条允许http协议的规则,并设置为永久生效
firewall-cmd表示为防火墙操作--zone=public表示修改的规则集为public--add-services=http表示添加一个http协议--permanent表示永久生效
-
-