网络-ACL访问控制
ACL访问控制可以控制设备网络的连接访问权限
| 分类 | 编号范围 | 参数 |
|---|---|---|
| 基本ACL | 2000-2999 | 源IP地址 |
| 高级ACL | 3000-3999 | 协议、源IP地址、目标IP地址、端口 |
一个ACL编号可以设置多条配置
- 系统默认以5规则编号增加
- 规则匹配及停止
- 按规则编号从小到大匹配
基本ACL
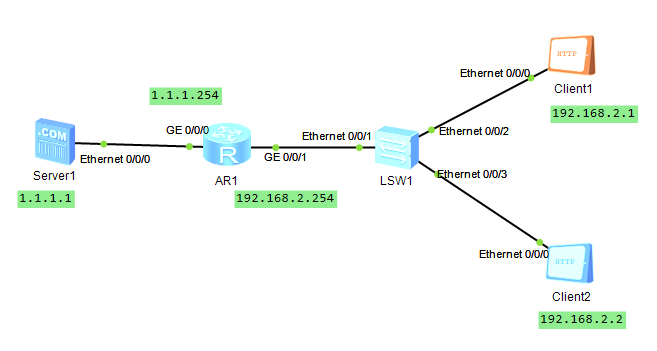
一:
如上图,如果要限制192.168.2.1数据通过,可以使用ACL配置操作
-
进入路由器的系统视图
-
创建acl
acl 2000## 创建一个编号为2000的基本acl -
配置规制
rule deny source 192.168.2.1 0.0.0.0## 创建规则不允许源IP为192.168.2.1的数据通过,反掩码为 0.0.0.0 -
进入相应接口,并启用规则
traffic-filter inbound acl 2000## 过滤规则为进入数据启用acl 2000
二:
只允许192.168.2.1数据通过,可以使用ACL配置操作
-
进入路由器的系统视图
-
创建acl
acl 2001## 创建一个编号为2001的基本acl -
配置规制
rule permit source 192.168.2.1 0.0.0.0 # 允许192.168.2.1的数据通过 rule deny source any # 拒绝所有的数据通过 -
如果接口已经启用过acl控制,可以先取消以前的过滤设置
undo traffic-filter inbound -
进入相应接口,并启用规则
traffic-filter inbound acl 2001## 过滤规则为进入数据启用acl 2001
高级ACL
一:
禁止192.168.2.2访问1.1.1.1的网站服务(80端口),不影响其他服务
-
进入路由器的系统视图
-
创建acl
acl 3000 -
配置规则
rule deny tcp source 192.168.2.2 0.0.0.0 destination 1.1.1. 1 0.0.0.0 destination-port eq 80 ## 创建规则拒绝协议为tcp、源地址为192.168.2.2访问目标地址1.1.1.1的80端口 -
进入相应接口,并启用规则
traffic-filter inbound acl 3000## 过滤规则为进入数据启用acl 3000