Web服务-Nginx服务
安装
安装nginx有两种方式 yum安装、源码编译安装
-
yum安装
yum -y install nginx -
源码编译安装
-
安装编译工具及nginx所需依赖
yum install -y make gcc gcc-c++ pcre pcre-devel openssl openssl-devel zlib zlib-devel -
下载源码 nginx: download
-
解压源码
tar zxvf nginx-1.26.2.tar.gz -C /opt -
进入解压后的目录,生成makefile
./configure --prefix=/usr/local/nginx --user=nginx --with-http_ssl_module --with-http_stub_status_module -
make编译后make安装
makemake install -
添加nginx用户
useradd -M -s /sbin/nologin nginx
-
命令
| 命令 | 说明 |
|---|---|
| -s stop | 停止nginx |
| -s reload | 重载nginx配置文件 |
| -s start | 启动nginx |
认证访问
如果想让网站达到认证后才能访问,可进行一下操作达成
-
修改nginx安装目录下的配置文件
-
在需要设置的网站的server配置里添加以下两行配置
   auth_basic "请进行认证";
   auth_basic_user_file "/usr/local/nginx/pass";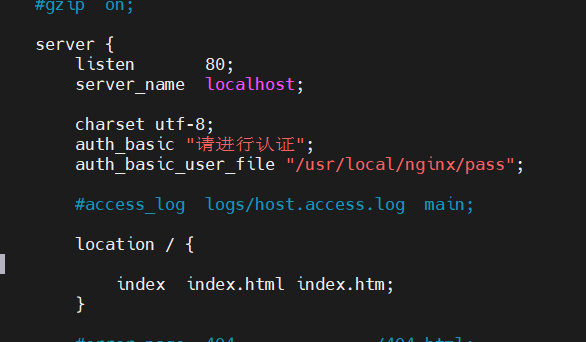
-
重新载入nginx配置文件,或者重启nginx服务
nginx -s reload -
创建认证用户密码文件
-
安装httpd-tools软件包
yum -y install httpd-tools -
创建用户
htpasswd -c pass tom -c 指定文件存放位置
-
添加虚拟主机
-
找到配置文件内的 html{ } 这段配置
-
在 html 配置内新增一个 server{ } 注意:不要写到原有的server{ } 内,可在 { } 的任意一段按 % 确定另一端
server { listen 80; server_name www.b.com; charset utf-8; root html_b; index index.html; } -
创建对于的网站根目录, 这里是html_b
-
重新载入nginx配置文件,或者重启nginx服务
nginx -s reload
设置网站加密(https)
-
修改nginx配置文件,取消关于https加密的server默认配置
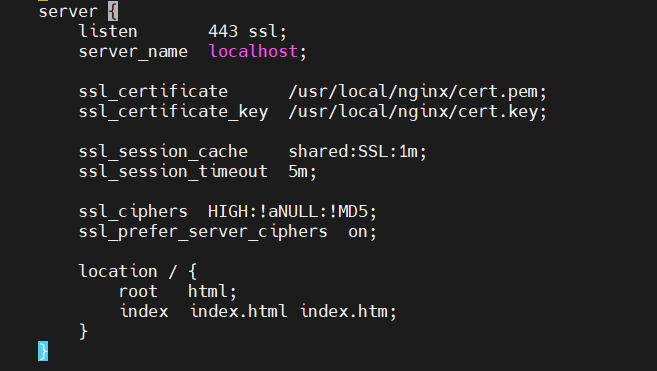
<sup>在命令模式下使用</sup> <sup>**`98,115s/#//`**</sup> <sup>可以把#替换为空达到去掉注释的效果</sup> -
ssl_certificate 代表网站证书的存放位置
ssl_certificate_key 代表网站证书私钥的存放位置
-
生成自签证书
生成网站私钥
openssl genrsa > /usr/local/nginx/cert.key根据私钥生成对于证书(一路回车即可)
openssl req -x509 -key /usr/local/nginx/cert.key > /usr/local/nginx/cert.pem -
重新载入nginx配置文件,或者重启nginx服务
-
可使用
curl -k https://www.c.com测试 // -k 是忽略风险提示,因为是自签证书
LNMP(动态网站)
L linux 操作系统
N nginx 网站服务
M mariadb(mysql) 数据库
P php 编写动态网站的语言工具
-
安装数据库
yum -y install mariadb mariadb-server mariadb-devel -
开启数据库服务
systemctl restart mariadb创建用户并设置密码
create user zyl@localhost identified by 'a8053475'; -
安装php
yum -y install php php-fpm php-mysqlnd -
开启 php-fpm 服务
systemctl restart php-fpm开启 php-fpm 服务可能会没有监听9000端口,是因为php-fpm默认使用sock监听,只需要修改下php-fpm的配置文件 一:
vim /etc/php-fpm.d/www.conf 二: 将监听sock的那一行改为监听9000端口即可 listen = /run/php-fpm/www.sock 更改为 listen = 127.0.0.1:9000 -
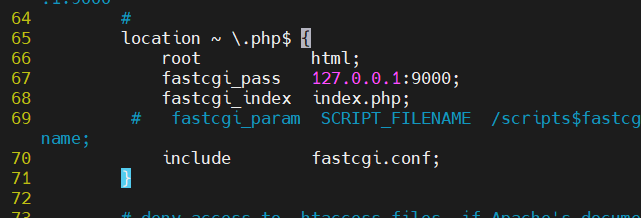
修改nginx的配置文件,以支持访问php页面
把关于php相关的配置文件修改为以下样式
地址重写
可以定义用户的访问路径可以看到的实际页面
rewrite 匹配路径 实际看到的页面 选项(可选)
-
修改nginx配置文件,在需要修改的server中添加配置,如下图:
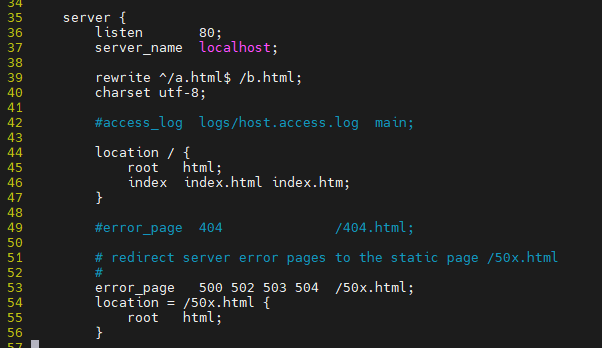
<sup>添加配置</sup>**<sup>39行</sup>**添加了地址重写配置用户访问/a.html路径将会跳转到/b.html, ^/a.html$ 表示正则表达式,代表精准匹配a.html
-
选项
redirect 重定向,状态栏网址也会改变
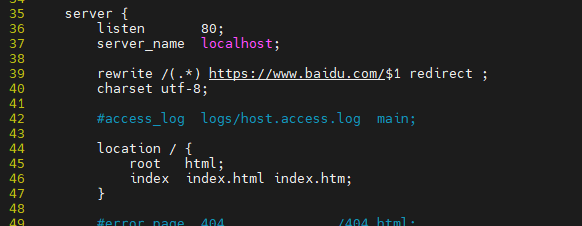
配置表示访问源地址的任意页面将会跳转到目标地址的相同页面,例如:
源:http://192.168.56.11/aaa.html
目标:https://www.baidu.com/aaa.html
配置nginx网站数据统计
-
nginx需要安装了
--with-http_stub_status_module模块 -
配置nginx的配置文件
-
在server中新增一个 location块
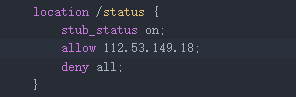
-
重启nginx或重新加载配置文件
-
访问 192.168.56.11/status 即可返回信息,只允许112.53.149.18的ip查看此页面。
配置nginx静态资源缓存
默认情况下用户访问nginx的静态资源时,每一次都会从服务器获取资源,这样会占用服务器的大量带宽,我们可以设置网页资源缓存来解决这个问题
-
修改nginx的配置文件
-
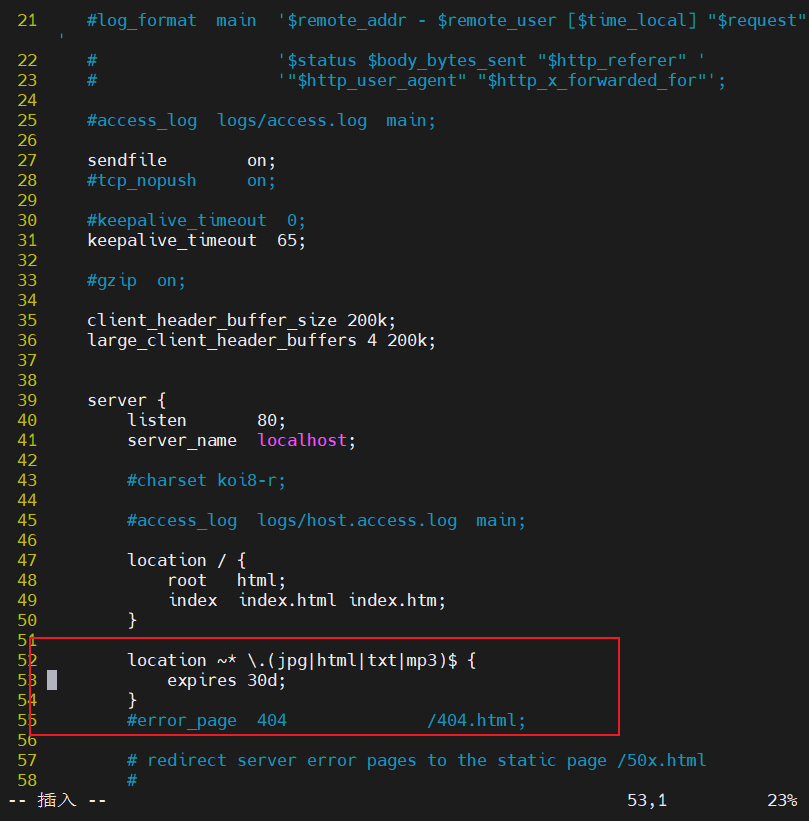
在server中的 location 下新镇一个 location快
   location ~* \.(jpg|html|txt|mp3)$ {
   	expires 30d;
   }
-
配置表示会缓存web服务的以 jpg、html、txt、mp3 结尾格式的资源,资源保存时间为30天
-
重启nginx或重新加载配置文件
设置nginx支持长地址栏
-
修改nginx的配置文件
-
在server上方添加一下配置
   client_header_buffer_size 200k;
   large_client_header_buffers 4 200k;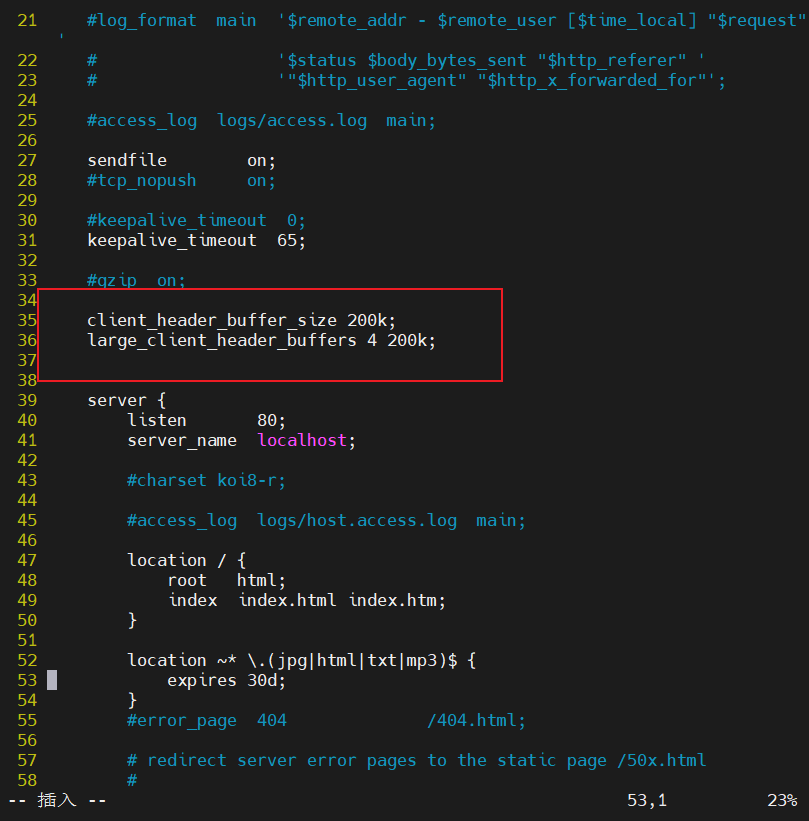
-
设置
可识别用户同步信息的最大值为200k //client_header_buffer_size 200k;
如果200k还是不够的话,将会把容量扩展到4个200k //large_client_header_buffers 4 200k;
-
重启nginx或重新加载配置文件
nginx并发优化
-
修改nginx配置文件
-
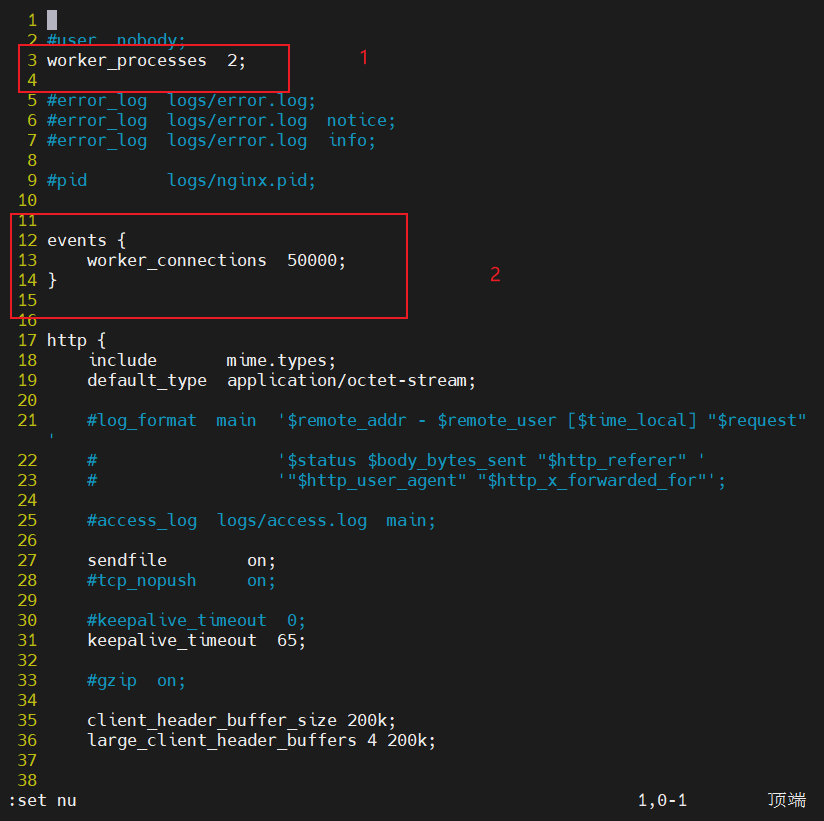
修改如下配置
-
worker_processes 设置nginx开启的进程数
-
work_connections 设置每个进程最大的并发数
按配置所示此nginx的并发数应为 2x50000 等于10万的并发
-
-
重启nginx或重新加载配置文件
-
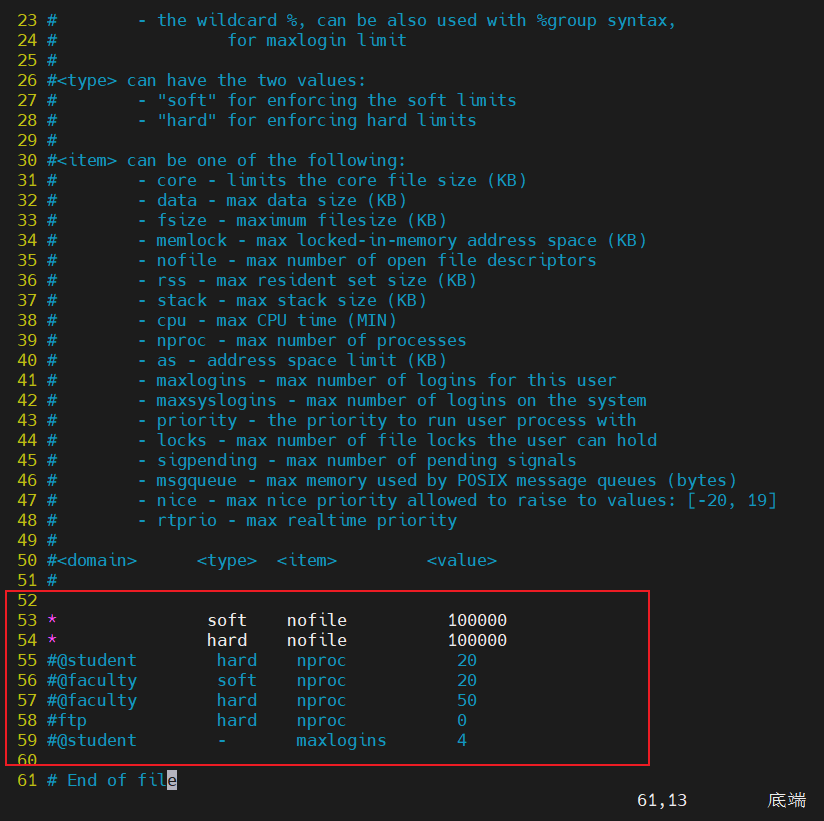
修改linux的默认最大文件同时打开个数
-
使用
ulimit -n查看当前的最大同时打开个数 -
修改 /etc/security/limits.conf 配置文件,修改文件最大同时打开个数
-
重启服务器,以启用配置
-
-
使用网站压测工具测试
-
在另一台机器安装压测工具
yum -y install httpd-tools -
设置文件最大同时打开个数
ulimit -n 100000(临时设置) -
开始压测
ab -c 8000 -n 8000 http://192.168.56.11/-c 访问的用户数量
-n 总共访问的次数
-